Liquidación
 Routers
 Computo
 Redes Inalambricas
 Alarmas
 Camaras de Seguridad
 Cableado Estructurado
 Acceso y Asistencia
 Energía
 POS y Lector de Barras
 Sistema Contra Incendio
 Teléfonos y Centrales
 Video Porteros
No hay productos en el carrito.
- Laptops
$425.30
AGOTADO - Consulta con tu Ejecutivo a Pedido
-> Pedido Local: 2 a 3 Días .
-> Pedido Internacional Importacion: 60 a 70 Días .
AGOTADO - Consulta con tu Ejecutivo a Pedido
-> Pedido Local: 2 a 3 Días .
-> Pedido Internacional Importacion: 60 a 70 Días .
| CARACTERÍSTICAS DE HARDWARE | |
|---|---|
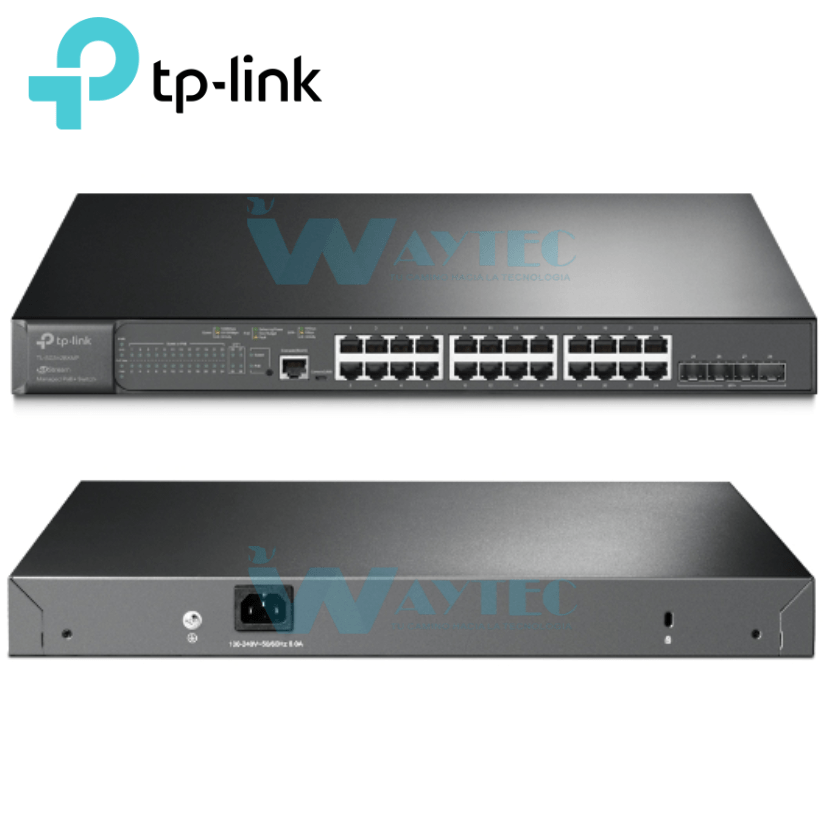
| Interfaz | • Puertos RJ45 de 24 × 10/100/1000 Mbps • 4 ranuras 10G SFP + • 1 puerto de consola RJ45 • 1 puerto de consola micro-USB |
| Cantidad de Ventiladores | 2 |
| Fuente de Alimentación | 100-240 V CA~50/60 Hz |
| Puertos PoE+ (RJ45) | • Estándar: compatible con 802.3at/af • Puertos PoE+: 24 puertos, hasta 30 W por puerto • Presupuesto de energía: 384 W |
| Dimensiones (W X D X H) | 17,3 × 13,0 × 1,7 pulgadas (440 × 330 × 44 mm) |
| Montaje | Montaje en Rack |
| Consumo Máximo de energía | • V1: 465,8 W (110 V/60 Hz) (con dispositivo PD de 384 W conectado); 34,4 W (110 V/60 Hz) (sin dispositivo PD conectado) • V2: 455,5 W (110 V/60 Hz) (con 384 W PD conectado) |
| Disipación Máxima de Calor | • V1: 1589,31 BTU/h (110 V/60 Hz) (con dispositivo PD de 384 W conectado); 117,38 BTU/h (110 V/60 Hz) (sin dispositivo PD conectado) • V2: 1554,39 BTU/h (110 V/60 Hz) (con PD de 384 W conectado) |
| RENDIMIENTO | |
|---|---|
| Capacidad de Switcheo | 128 Gb/s |
| Tasa de Reenvío de Paquetes | 95.23Mpps |
| Tabla de MAC Address | 16K |
| Paquetes de Memoria de búfer | 12 Mbit |
| Marco gigante | 9 KB |
| CARACTERÍSTICAS DE SOFTWARE | |
|---|---|
| Calidad de servicio | • 8 colas de prioridad • Prioridad 802.1p CoS / DSCP • Programación de colas – SP (prioridad estricta) – WRR (Round Robin ponderado) – SP + WRR • Control de Ancho de Banda – Limitación de clasificación basada en puerto / flujo • Rendimiento más fluido • Acción por los flujos – Espejo (a la interfaz compatible) – Redirigir (a la interfaz compatible) – Límite de tarifa – Observación de QoS |
| Características de L2 y L2 + | • Agregar un link – agregación de enlaces estáticos – LACP 802.3ad – Hasta 8 grupos de agregación, que contienen 8 puertos por grupo • Protocolo de árbol de expansión – 802.1d STP – 802.1w RSTP – MSTP 802.1s – Seguridad STP: TC Protect, BPDU Filter, Root Protect • Detección de bucle invertido – Basado en puerto – Basado en VLAN • Control de flujo – Control de flujo 802.3x – Prevención de bloqueo HOL • Reflejo – Duplicación de puertos – Duplicación de CPU – Doce y cincuenta y nueve de la noche – Muchos a uno – Tx / Rx / Ambos |
| Multidifusión L2 | • Inspección IGMP – IGMP v1 / v2 / v3 Snooping – Salida rápida – Consulta IGMP Snooping – Autenticación IGMP • Autenticación IGMP • Indagación MLD – Indagación MLD v1 / v2 – Salida rápida – Consulta de indagación MLD – Configuración de grupo estático – Multidifusión IP limitada • MVR • Filtrado de multidifusión: 256 perfiles y 16 entradas por perfil |
| VLAN | • Grupo de VLAN – Grupos máximos de VLAN 4K • VLAN etiquetada 802.1Q • MAC VLAN: 30 entradas • Protocolo VLAN: plantilla de protocolo 16, protocolo VLAN 16 • VLAN privada • GVRP • VLAN VPN (QinQ) – QinQ basado en puertos – QinQ selectivo • VLAN de voz |
| Lista de control de acceso | • ACL basada en el tiempo • MAC ACL – MAC de origen – MAC de destino – ID de VLAN – Prioridad de usuario – Tipo de éter • IP ACL -IP de origen – IP de destino – Fragmento – Protocolo IP – Bandera de TCP – Puerto TCP / UDP – TOS DSCP / IP – Prioridad de usuario • ACL combinado • Contenido de paquete ACL • ACL de IPv6 • Política – Reflejo – Redirigir – Límite de tarifa – Observación de QoS • ACL se aplica al puerto / VLAN |
| Seguridad | • Enlace de puerto IP-MAC – 512 entradas – Indagación DHCP – Inspección ARP – Protección de fuente IPv4: 100 entradas • Enlace IPv6-MAC-Port – 512 entradas – Indagación DHCPv6 – Detección de ND – Protección de fuente IPv6: 100 entradas • Defensa DoS • Seguridad de puerto estática / dinámica – Hasta 64 direcciones MAC por puerto • Control de tormentas de difusión / multidifusión / unidifusión – modo de control de kbps / relación • 802.1X – Autenticación de base de puerto – Autenticación base Mac – Asignación de VLAN – MAB – VLAN de invitado – Soporte de autenticación y responsabilidad Radius • AAA (incluido TACACS +) • Aislamiento de puertos • Gestión web segura a través de HTTPS con SSLv3 / TLS 1.2 • Gestión segura de la interfaz de línea de comandos (CLI) con SSHv1 / SSHv2 • Control de acceso basado en IP / Puerto / MAC |
| IPv6 | • IPv6 doble IPv4 / IPv6 • Detección de detección de escucha de multidifusión (MLD) • ACL de IPv6 • Interfaz IPv6 • Enrutamiento IPv6 estático • Descubrimiento de vecinos IPv6 (ND) • Descubrimiento de la unidad de transmisión máxima de ruta (MTU) • Protocolo de mensajes de control de Internet (ICMP) versión 6 • TCPv6 / UDPv6 • Aplicaciones IPv6 – Cliente DHCPv6 – Ping6 – Tracert6 – Telnet (v6) – IPv6 SNMP – IPv6 SSH – SSL IPv6 – Http / Https – TFTP IPv6 |
| Características de L3 | • 16 interfaces IPv4 / IPv6 • Enrutamiento estatico – 48 rutas estáticas • ARP estático – 128 entradas estáticas • ARP proxy • ARP gratuito • Servidor DHCP • Relé DHCP – Relé de interfaz DHCP – Relé DHCP VLAN • Relé DHCP L2 |
| Administración | • GUI basada en web • Interfaz de línea de comandos (CLI) a través del puerto de la consola, telnet • SNMP v1/v2c/v3 – Trap/Inform – RMON (1,2,3,9 grupos) • Plantilla SDM • Cliente DHCP/BOOTP • 802.1ab LLDP/LLDP-MED • Instalación automática de DHCP • Imagen dual, configuración dual • Monitoreo de CPU • Diagnóstico de cable • EEE • Recuperación de contraseña • SNTP • Registro del sistema |
| Características Avanzadas | • Detección automática de dispositivos • Configuración por lotes • Actualización de firmware por lotes • Supervisión de red inteligente • Advertencias de eventos anormales • Configuración unificada • Horario de reinicio |
| MIB | • MIB II (RFC1213) • Interfaz MIB (RFC2233) • Interfaz Ethernet MIB (RFC1643) • Puente MIB (RFC1493) • P/Q-Bridge MIB (RFC2674) • RMON MIB (RFC2819) • RMON2 MIB (RFC2021) • Radius Accounting Cliente MIB (RFC2620) • Radius Authentication Client MIB (RFC2618) • Ping remoto, Traceroute MIB (RFC2925) • Soporta TP-Link MIB privado |
| ADMINISTRACIÓN | |
|---|---|
| Aplicación Omada | Sí. Requiere el uso de OC300, OC200, controlador basado en la nube Omada o controlador de software Omada. |
| Gestión centralizada | • Controlador basado en la nube Omada • Controlador de hardware Omada (OC300) • Controlador de hardware Omada (OC200) • Controlador de software Omada |
| Acceso a la nube | Sí. Requiere el uso de OC300, OC200, controlador basado en la nube Omada o controlador de software Omada. |
| Aprovisionamiento sin contacto | Sí. Requiere el uso del controlador basado en la nube de Omada. |
| Funciones de gestión | • Interfaz gráfica de usuario basada en web • Interfaz de línea de comandos (CLI) a través del puerto de la consola, telnet • SNMP v1/v2c/v3 – Trampa/Informar – RMON (1,2,3,9 grupos) • Plantilla MDF • Cliente DHCP/BOOTP • 802.1ab LLDP/LLDP-MED • Instalación automática de DHCP • Imagen dual, configuración dual • Supervisión de CPU • Diagnóstico de cables • AEE • Recuperación de contraseña • SNTP • Registro del sistema |
| OTROS | |
|---|---|
| Certificacion | CE, FCC, RoHS |
| Contenidos del Paquete | • Switch TL-SG3428XMP • Cable de alimentación • Guía de Instalación Rápida • Kit de montaje en bastidor • Patas de goma |
| Requisitos del Sistema | Microsoft® Windows® 98SE, NT, 2000, XP, Vista™ o Windows 7/8/10/11, MAC® OS, NetWare®, UNIX® o Linux. |
| Ambiente | • Temperatura de funcionamiento: 0–45 ℃ (32–113 ℉); • Temperatura de almacenamiento: -40–70 ℃ (-40–158 ℉) • Humedad de funcionamiento: 10 a 90% de humedad relativa sin condensación • Humedad de almacenamiento: 5–90% de humedad relativa sin condensación |
| Marca |
|---|
SWITCH GB/16PT POE GIGA/802.3af/at/190W
+ Administrable, L2, Soporta PoE, PoE+, Hi-PoE+ 2*10/100/1000 Base-T (Combo port)+ 2*1000 Base-X (Combo port)+ 16*10/100/1000 Base-T (PoE power supply)+ 2 puertos HI-POE hasta 60W para PTZ Dahua+ Soporta transmision hasta 250 MT a 10MB